Token onayları ve imzalama güvenliği: onayla'ya tıkladığınızda neyi kabul ediyorsunuz
Donanım cüzdanı sizi vermeyi kendi seçtiğiniz bir imzadan kurtaramaz. Bugün zincir üstü hırsızlıkların çoğu çalınan bir anahtar değil, verilen bir izindir — bir kontratın cüzdanı sonradan boşaltmasına olanak tanıyan bir onay ya da imzalanmış bir mesaj. Bu ders her istemin ne anlama geldiğini ve hangilerinin reddedilmesi gerektiğini açıklar.
Ne öğreneceksiniz
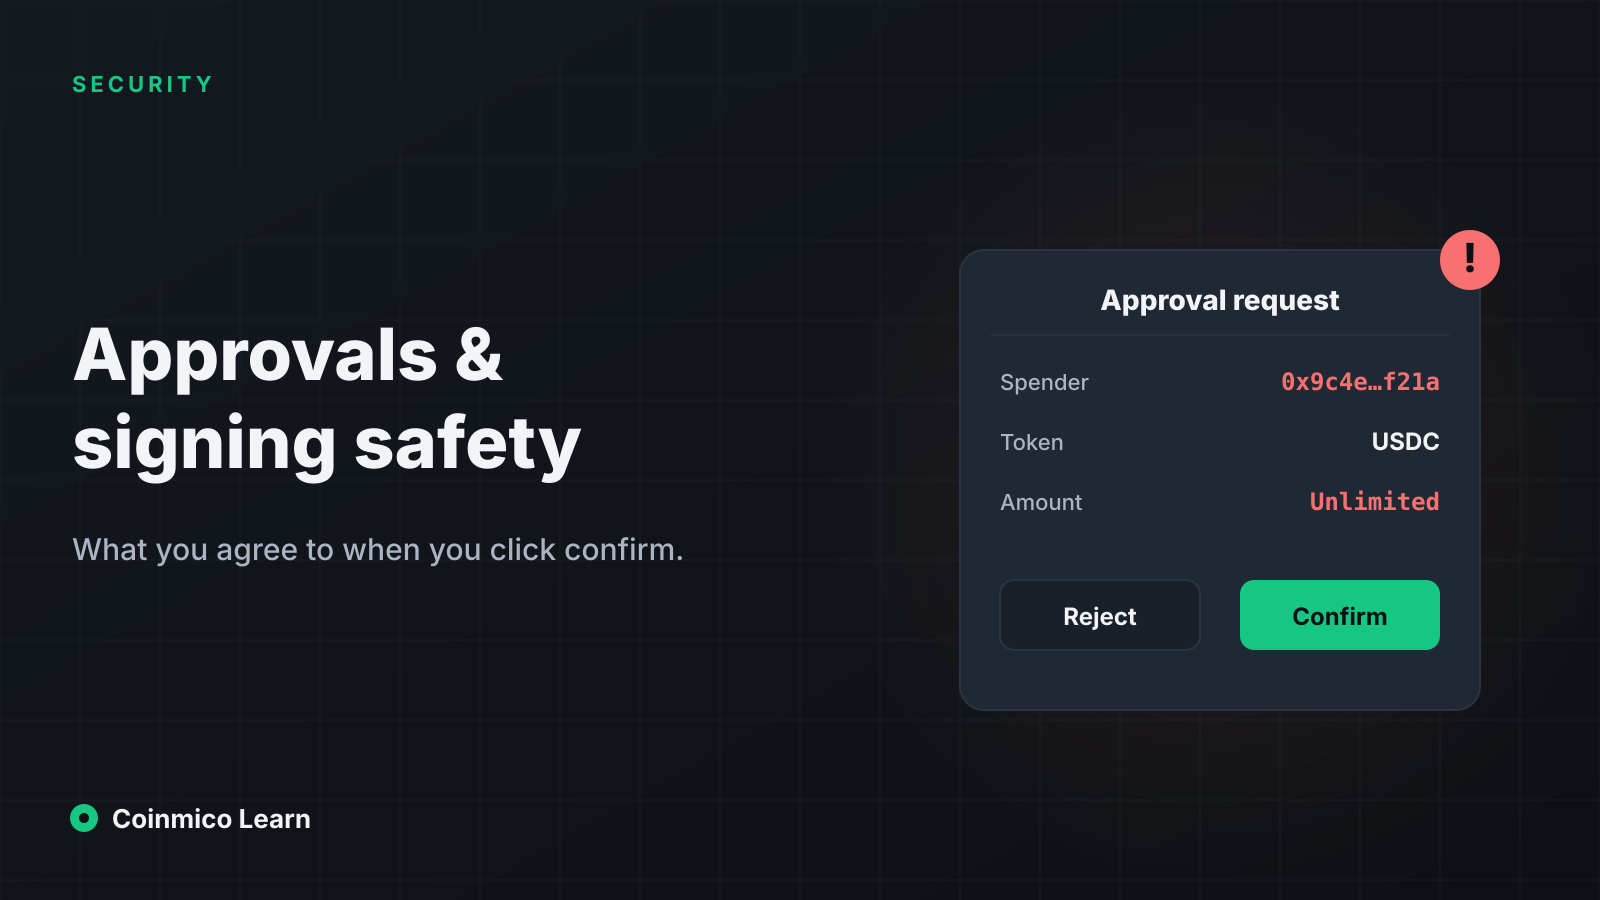
- Bir onay, bir kontratın cüzdanınızdan bir token'ı tekrar sormadan taşımasına olanak tanır. Kötü niyetli ya da sonradan ele geçirilmiş bir kontrata verilen sınırsız onaylar, boşaltılan cüzdanların başlıca nedenidir.
- "\"Ücretsiz\" ve \"yalnızca doğrulama için\" olan imza talepleri, varlıklarınızı transfer eden zincir dışı emirler olabilir. Sitenin ne dediğini değil, neyin imzalandığını okuyun."
- Onayları düzenli olarak gözden geçirip iptal edin, yeni sitelerle etkileşim için ayrı bir cüzdan tutun ve her istemi paranıza verilen bir talimat olarak görün.
Önceki dersler anahtarı ve hesabı korudu. Bu ders, kusursuz güvenli bir cüzdanın siz söylediğinizde yine de imzalayacağı işlemlerle ilgilidir. Buradaki saldırılar tohum ifadesini çalmaz. Bir iletişim kutusunda kibarca izin isterler ve siz verirsiniz.
Onay nedir
Ethereum tarzı zincirlerdeki token'lar, token kontratının her adres için bir bakiye — ve ayrıca bir harcama izni (allowance), yani bakiyenizin ne kadarını başka bir adresin taşımasına izin verildiği — tuttuğu bir standardı izler. Bir DEX'te USDC takas etmek için DEX'in yönlendiricisinin sizden USDC almasına izin verilmesi gerekir. Bunu, yönlendiriciyi (harcayıcı) ve bir miktarı belirten bir approve işlemi imzalayarak verirsiniz.
DEX dersi bundan bir takasın ikinci adımı olarak söz etmişti. Söylemediği şey, onayın kalıcı olduğudur. Bir kez verildikten sonra harcayıcı, gelecekte herhangi bir zamanda, herhangi bir işlemde, başka bir istem olmadan cüzdanınızdan o miktara kadar taşıyabilir.
İki sonuç:
- Sınırsız onaylar. Arayüzler, bir daha onay vermeniz gerekmesin diye varsayılan olarak "sınırsız" bir miktar kullanır. Bu, harcayıcının o token'daki tüm bakiyenizi alabileceği anlamına gelir — şimdi ya da üç yıl sonra.
- Onaylar siteden uzun yaşar. Onayladığınız kontrat sonradan istismar edilirse ya da baştan beri kötü niyetliyse, onayınız saldırganın biletidir. Siteyi tekrar ziyaret etmeniz gerekmez. Hiçbir şey yapmanız gerekmez.
Boşaltıcılar bunu nasıl kullanır
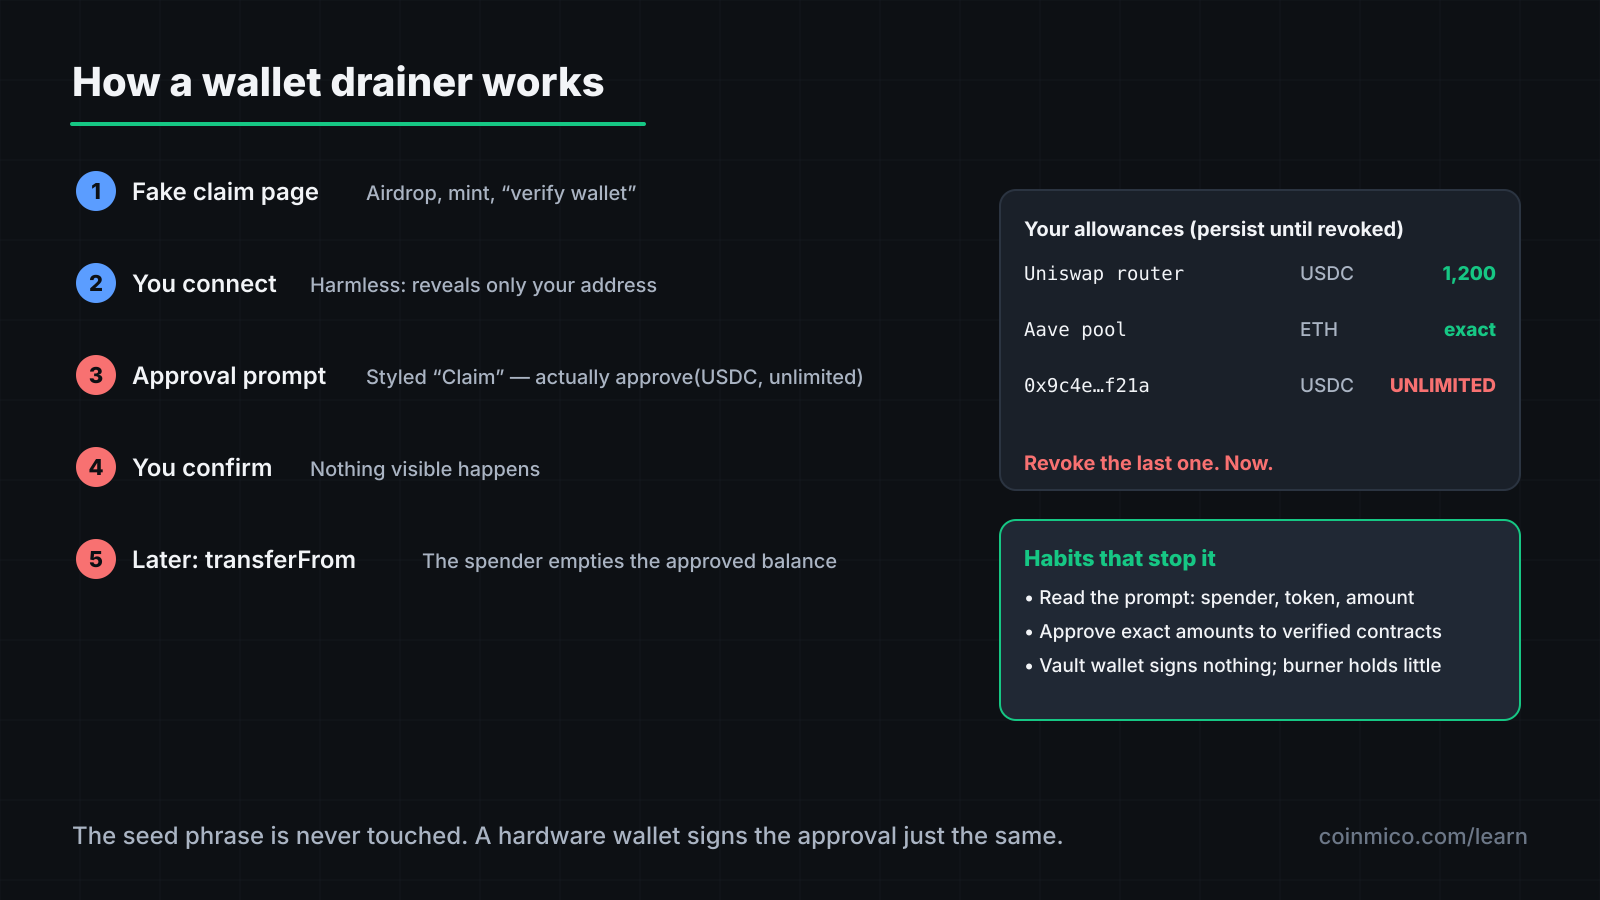
Cüzdan boşaltıcı, dolandırıcılara hizmet olarak satılan ve sahte bir sitenin arkasında çalışan bir kittir: sahte bir airdrop, sahte bir mint, gerçek bir DEX'in kopyası, hacklenmiş bir Discord'daki ya da ele geçirilmiş bir proje hesabındaki "ödülünü al" bağlantısı.
- Cüzdanınızı bağlarsınız. Bu tek başına zararsızdır; yalnızca adresinizi açığa çıkarır.
- Site bakiyelerinizi okur ve en değerli token'ı seçer.
- O token için boşaltıcının kontratına, "Talep Et", "Doğrula" ya da "İşlemi Etkinleştir" olarak biçimlendirilmiş bir onay istemi gösterir. Bazı istemler tek seferde birkaç token için onay ister.
- Onaylarsınız. Görünürde hiçbir şey olmaz — ya da sahte bir başarı mesajı belirir.
- Dakikalar ya da günler sonra boşaltıcı transferFrom'u çağırır ve onaylanmış bakiyeleri boşaltır.
Donanım cüzdanları onayı gösterir, ancak gösterilen şey bir harcayıcı adresi ve bir miktardır; adresi bilinen bir kontratla karşılaştırmadığınız sürece bu anlamsızdır. Çoğu insan onayla tuşuna basar.
İşlem olmayan imzalar
İkinci bir istem sınıfı, bir işlem göndermek yerine bir mesaj imzalamanızı ister. Gas maliyeti yoktur ve site bunun "yalnızca giriş için" ya da "sahipliği doğrulamak için" olduğunu söyler. Çoğu zaman öyledir. Bazen ise bir zincir dışı emirdir: bir pazar yerinin ya da permit sisteminin daha sonra zincir üzerinde yürüteceği imzalı bir talimat.
İki biçim önemlidir:
- Permit / Permit2. Kendisi bir onay olan imzalı bir mesaj — bir işlem olmadan harcama izni verir. Onaylar hakkında yukarıda söylenen her şey geçerlidir, ancak istem zararsız bir imza gibi görünür.
- Pazar yeri listelemeleri. NFT'lerinizi ya da token'larınızı belirli bir alıcıya sıfır fiyattan satışa çıkaran imzalı bir mesaj. Onu imzalamak, onları hediye etmektir.
Cüzdan istemi imzalanan yapılandırılmış veriyi gösterecektir. Bir harcayıcı, bir token, bir miktar ya da bir son tarih içeriyorsa, site ona ne derse desin bir yetkilendirmedir. Cüzdan verinin okunamaz olduğu (ham bir hash) uyarısı verirse reddedin: meşru siteler kör imza gerektirmez.
Adres zehirleme
İlgili bir hile, adresleri işlem geçmişinden kopyalama alışkanlığını hedef alır. Saldırgan, sık gönderim yaptığınız bir adresle ilk ve son karakterleri eşleşen bir adresten size sıfır değerli bir transfer gönderir. Bir dahaki sefere geçmişten "her zamanki adresinizi" kopyaladığınızda onlarınkini kopyalarsınız. Adresin tamamını kontrol edin ya da geçmişi değil cüzdanın adres defterini kullanın.
Bunu önleyen alışkanlıklar
Sayfayı değil, istemi okuyun. Site her şeyi söyleyebilir. Cüzdan istemi gerçekte ne olacağını gösterir: çağrılan kontrat, işlev, harcayıcı, miktar. Cüzdanınızın onay ekranında bu dört şeyi bulmayı öğrenin.
Tam miktarları onaylayın. Çoğu cüzdan ve arayüz onay miktarının düzenlenmesine izin verir. Onu bu işlemin büyüklüğüne ayarlayın. Bir dahaki sefere bir onay daha gerektirir ve süregelen riski ortadan kaldırır.
Artık kullanmadıklarınızı iptal edin. Onay yönetimi araçları bir adresin verdiği her harcama iznini listeler ve her birini tek bir işlemle iptal etmenize olanak tanır. Üç ayda bir ve bir protokolün istismar edildiğine dair herhangi bir haberden hemen sonra gözden geçirin.
Ayrı cüzdanlar kullanın.
| Cüzdan | Ne tutar | Neyle etkileşir |
|---|---|---|
| Kasa | Uzun vadeli varlıklar | Hiçbir şeyle. Yalnızca alır; yalnızca kendi diğer cüzdanlarınıza gönderir. Donanım destekli. |
| Günlük | Aktif olarak işlem yaptıklarınız | Daha önce kullandığınız yerleşik protokoller |
| Kullan-at | Kaybedebileceğiniz küçük miktarlar | Yeni siteler, mint'ler, airdrop'lar, tanıdık olmayan her şey |
Kullan-at cüzdanı boşaltan bir boşaltıcı, içine koyduğunuzu alır. Hiç onay imzalamayan bir kasa boşaltılamaz.
Kontrat adreslerini doğrulayın. Büyük bir onaydan önce harcayıcının, protokolün yayımlanmış yönlendirici ya da kontrat adresi olduğunu, sizi yönlendiren siteden değil protokolün belgelerinden kontrol edin.
Simüle edin. Birçok cüzdan ve uzantı, imzalamadan önce bir işlemin beklenen bakiye değişikliklerini gösterir. Bir "talep" bakiyelerinizi azaltacaksa, o bir talep değildir.
Zaten bir tane imzaladıysanız
Onayı derhal iptal edin — hızlıysanız, boşaltıcı harekete geçmeden önce. O token'ın kalan bakiyelerini yeni bir cüzdana taşıyın. Aynı sitede verilen diğer tüm onayların da kötü niyetli olduğunu varsayın ve onları da iptal edin. Bir onay tohum ifadesini ele geçirmez; dolayısıyla cüzdanın kendisi tutulabilir, onaylar tutulamaz.
 EthereumETHİndekslediğimiz 50 spot piyasa genelinde
Bunun pratikte anlamı
- Onay, token'larınızı almak için süregelen bir izindir. Tam miktarlar için, doğrulanmış kontratlara verin ve işiniz bitince iptal edin.
- Gas'sız bir imza varlık taşıyabilir. Yapılandırılmış veriyi okuyun; kör hash'leri reddedin.
- Hiçbir şey imzalamayan bir kasa ve az şey tutan bir kullan-at cüzdanı bulundurun. Risk, ikisini birden yapan cüzdanda yaşar.
Buradan nereye
Güvenlik parkurunu ve Coinmico Learn'ün başlangıç müfredatını tamamladınız. Sözlük, bu derslerin tanıttığı her terimi, her birinden rakamın canlı olarak ölçüldüğü Coinmico sayfasına bir bağlantıyla birlikte tanımlar. Buradan sonra Araştırma bölümü, bu fikirleri baştan beri gördüğünüz veri bloklarıyla belirli piyasalara uygular.
Bu yazıdaki varlıklar
 Ethereum
 Solana
Buradaki her rakam, Coinmico tarafından indekslediğimiz borsalar ve zincirler genelinde ölçülmüştür. Metodolojimize bakın.