Borsa hesabı güvenliği: saldırganların gerçekten kullandığı yolları kapatmak
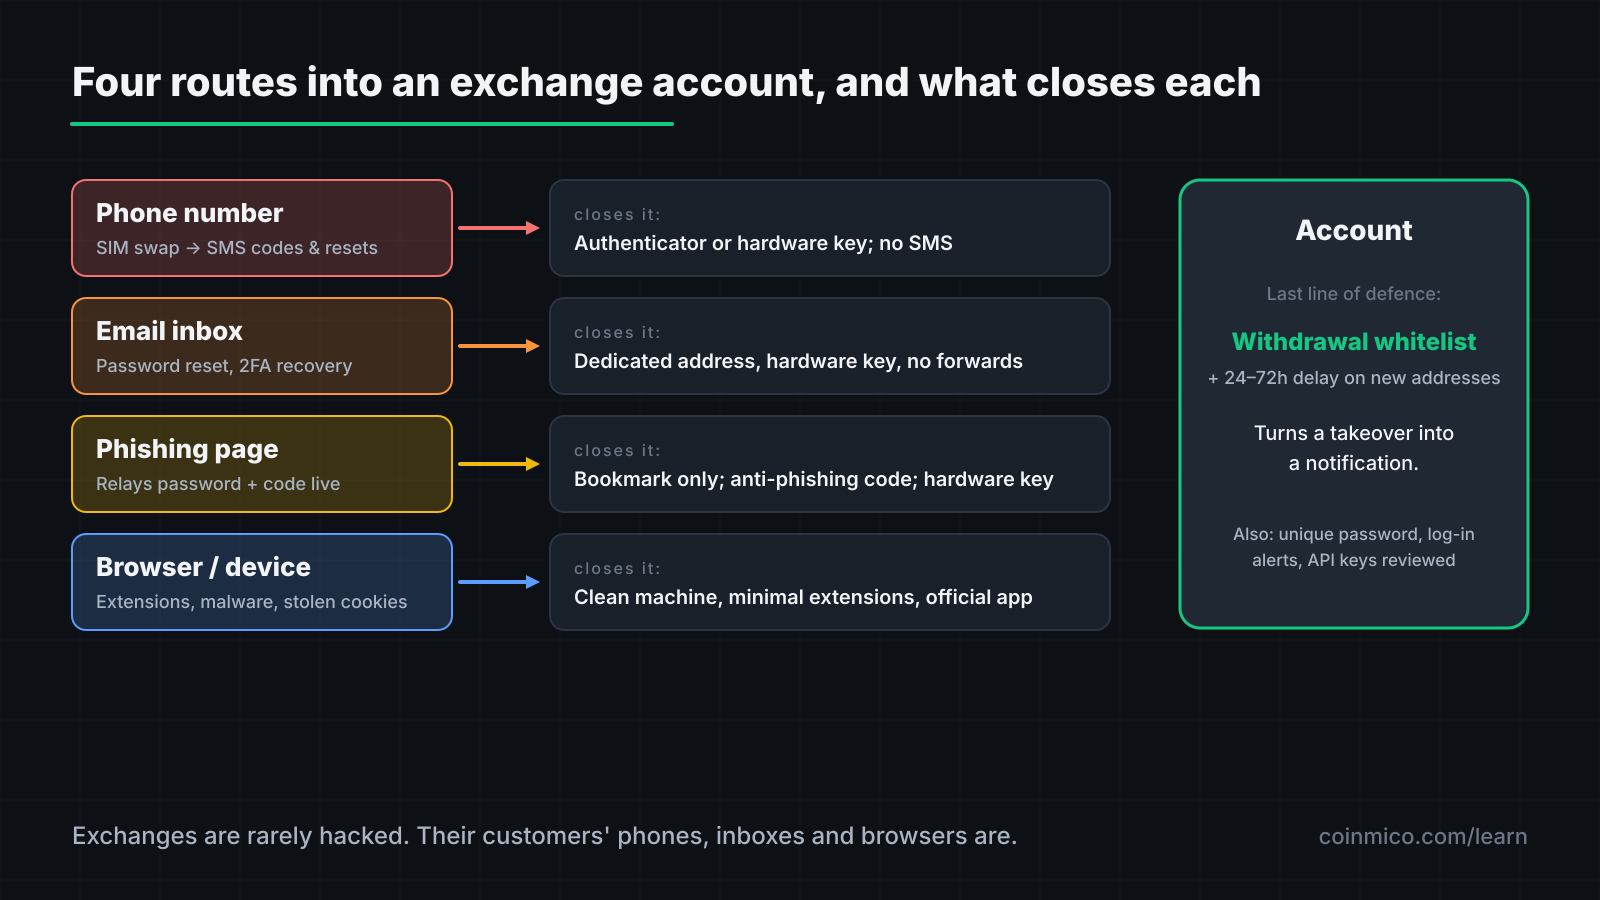
Borsa hesapları nadiren borsa üzerinden hacklenir. Onlara bağlı e-posta, telefon numarası ve tarayıcı üzerinden ele geçirilirler. Bu ders her yolu, ne sıklıkla kullanıldığı sırasına göre kapatır.
Ne öğreneceksiniz
- SMS ile iki faktörlü doğrulama en zayıf seçenektir, çünkü bir telefon numarası operatör tarafından bir saldırgana devredilebilir. Bir kimlik doğrulayıcı uygulaması ya da donanım anahtarı kullanın.
- Borsa parolanızı sıfırlayabilen e-posta hesabı, borsanın gerçek anahtarıdır. Onu en az borsa kadar iyi koruyun.
- Zaman gecikmeli para çekme adresi beyaz listeleri, bir hesap ele geçirmeyi tam kayıptan harekete geçebileceğiniz bir uyarıya dönüştürür.
Borsalar yoğun biçimde savunulan hedeflerdir. Müşterileri ise değildir. Çalınan neredeyse her borsa bakiyesi, müşterinin kontrolündeki bir şey — bir telefon numarası, bir e-posta gelen kutusu, bir tarayıcı — üzerinden müşterinin hesabı ele geçirilerek çalınır. Her birinin bir çözümü vardır.
1. Yol: telefon numarası
SIM takası. Saldırgan, mobil operatörünüzü numaranızı kendi elindeki bir SIM'e taşımaya ikna eder ya da rüşvetle razı eder. Her SMS kodu — borsa için, e-postanız için, parola sıfırlamaları için — artık onların telefonuna gelir. Bu, kripto sahibi olduğu bilinen herkese karşı yapılan rutin bir saldırıdır ve SMS ile iki faktörlü doğrulamayı tamamen etkisiz kılar.
Çözüm: fonlarınızla bağlantılı hiçbir şey için SMS'i ikinci faktör olarak asla kullanmayın. Şunlardan birini kullanın:
- Kimlik doğrulayıcı uygulaması (TOTP): kodlar numaranıza gönderilmek yerine cihazınızda üretilir. Kurarken uygulamanın tohumlarını yedekleyin; yoksa telefon bozulduğunda kendinizi dışarıda bırakırsınız.
- Donanım güvenlik anahtarı (FIDO2/geçiş anahtarı): giriş yapmak için fiziksel olarak mevcut olması gereken bir anahtar. Yalnızca gerçek alan adına yanıt verdiği için oltalamaya karşı bağışıktır. En güçlü seçenek; büyük borsaların çoğu destekler.
Ardından borsanın izin verdiği yerlerde telefon numaranızı hesap kurtarmadan kaldırın ve operatörünüzde bir numara taşıma PIN'i tanımlayın.
2. Yol: e-posta gelen kutusu
Borsa parolanız e-posta ile sıfırlanabilir. Bu, e-posta hesabını ana anahtar yapar: onu kontrol eden kişi borsa parolasını, çoğu zaman da "kayıp cihaz" akışları üzerinden ikinci faktörü sıfırlayabilir.
Çözüm:
- Borsalar için, başka hiçbir yerde vermediğiniz özel bir e-posta adresi kullanın; böylece ilgisiz sitelerin ihlallerinde görünmez.
- Bu gelen kutusunu bir donanım anahtarı ya da kimlik doğrulayıcı uygulamasıyla koruyun — SMS ile değil.
- E-posta yönlendirme kurallarını kapatın ve sizin oluşturmadığınız kuralları kontrol edin; kısa süreliğine erişim elde eden saldırganlar sessiz bir yönlendirme ekleyip giderler.
3. Yol: oltalama
Bir mesaj gelir — e-posta, SMS, Telegram, bir arama motoru reklamı — ve borsaya tıpatıp benzeyen bir sayfaya bağlantı içerir. Giriş yaparsınız. Sayfa parolanızı ve gerçek zamanlı olarak iki faktörlü kodunuzu gerçek borsaya iletir ve saldırgan içeri girmiştir.
Oltalama kimlik doğrulayıcı uygulamalarını yener, çünkü kodu sahte sayfaya siz yazarsınız. Donanım anahtarlarını yenemez, çünkü anahtar alan adını kontrol eder.
Çözüm:
- Borsaya adresi yazarak ya da yer imiyle ulaşın. Asla bir mesajdaki bağlantıdan ve asla bir arama reklamından değil — saldırganlar borsa adları için reklam satın alır.
- Çoğu borsanın sunduğu oltalama önleme kodunu ayarlayın: her gerçek e-postada görünen, sizin seçtiğiniz bir ifade. Onu içermeyen bir mesaj sahtedir.
- "Destek"ten gelen her istenmeyen iletişimin bir saldırgan olduğunu varsayın. Borsalar sohbet, arama ya da özel mesaj başlatmaz.
4. Yol: tarayıcı ve cihaz
Kötü niyetli tarayıcı uzantıları, uygulama mağazalarındaki sahte cüzdan uygulamaları ve korsan bir indirmeden gelen bilgi hırsızı kötü amaçlı yazılımlar yazdıklarınızı okuyabilir, yapıştırdığınız adresi değiştirebilir ya da saldırganın parolasız giriş yapmasını sağlayan oturum çerezlerini alabilir.
Çözüm:
- Finans için kullandığınız makineyi temiz tutun: korsan yazılım yok, asgari uzantı, işletim sistemi güncel.
- Uzantıları düzenli olarak kontrol edin ve tanımadıklarınızı kaldırın.
- Paylaşılan bir bilgisayardaki tarayıcı yerine borsanın resmi mobil uygulamasını tercih edin.
Hasarı sınırlayan ayar
Yukarıdakilerin tümüne rağmen, bir hesabın ele geçirilebileceğini varsayın. İki borsa özelliği kaybı sınırlar:
Para çekme adresi beyaz listesi. Yalnızca önceden onaylanmış adresler para çekimi alabilir ve yeni bir adres eklemek, e-posta ve uygulama bildirimleriyle birlikte 24 ila 72 saatlik bir gecikme tetikler. İçeri giren bir saldırgan, siz uyarıyı görüp hesabı kilitlemeden önce kendi adresine para çekemez.
Güvenlik değişikliklerinden sonra para çekme limitleri ve bekleme süreleri. Birçok borsa, parola ya da 2FA değişikliğinden sonra para çekimlerini 24 saat dondurur. Bunu açık bırakın.
İkisini de etkinleştirin. Yalnızca bir kez, kurarken, hafif bir zahmet çıkarırlar.
Parolalar ve hesabın kendisi
- Her borsa için benzersiz, uzun ve rastgele bir parola; bir parola yöneticisinde saklanmış. Tekrar kullanılan parolalar, bir sitenin ihlalinin başka birini açmasının yoludur.
- Giriş bildirimleri açık; böylece yeni bir cihaz ya da ülke bir uyarı üretir.
- Etkin oturumları ve API anahtarlarını ara sıra gözden geçirin. Bir saldırganın oluşturduğu, para çekme yetkili bir API anahtarı parola değişikliğini atlatır.
- Belirli bir aracın ihtiyaç duyması dışında bir API anahtarına asla para çekme yetkisi vermeyin; verdiğinizde de IP ile kısıtlayın.
Kurulum kontrol listesi
- Borsada donanım anahtarı ya da kimlik doğrulayıcı uygulaması; SMS kaldırılmış.
- Borsalar için özel e-posta; kendisi de aynı şekilde korunmuş ve yönlendirme kuralı yok.
- Oltalama önleme kodu ayarlanmış; borsa yer imine eklenmiş; mesajlardan bağlantı yok.
- Para çekme beyaz listesi açık; yeni adresler için gecikmeli.
- Yöneticide benzersiz parola; giriş uyarıları açık; API anahtarları gözden geçirilmiş.
Bir saatlik kurulum, borsa hesabı kayıplarının neredeyse tamamından sorumlu yolları kapatır.
| Koin | Fiyat | 24h | 24s hacim | Piyasa değeri |
|---|---|---|---|---|
 BitcoinBTC | $84,142.05 | 0.22% | $19.88B | $1.69T |
 EthereumETH | $2,694.26 | 0.26% | $8.62B | $328.9B |
 TetherUSDT | $0.9999 | 0.01% | $901.5M | $183.8B |
 BNBBNB | $775.89 | 0.30% | $449.5M | $103.3B |
 XRPXRP | $1.57 | 2.91% | $4.03B | $98.90B |
Bunun pratikte anlamı
- Telefon numarası ve e-posta gelen kutusu, hesabın kendisidir. Önce onları güvence altına alın.
- Donanım anahtarı, oltalamanın yenemediği tek ikinci faktördür.
- Gecikmeli bir beyaz liste, hırsızlığı bir bildirime dönüştürür.
Bu parkurda sırada
Zincir üzerinde güvence altına alınacak bir hesap yoktur — yalnızca imzaladığınız işlemler vardır. Son ders, kendi kendine saklanan fonların kaybedilmesinin en yaygın tek yoluyla ilgilidir: anlamadığınız bir işlemi onaylamak.
Bu yazıdaki varlıklar
 Bitcoin
Buradaki her rakam, Coinmico tarafından indekslediğimiz borsalar ve zincirler genelinde ölçülmüştür. Metodolojimize bakın.