거래소 계정 보안: 공격자가 실제로 쓰는 경로를 차단하는 법
거래소 계정은 거래소 자체를 통해 해킹되는 일이 거의 없습니다. 계정에 연결된 이메일, 전화번호, 브라우저를 통해 탈취됩니다. 이 강의는 각 경로를 사용 빈도 순서대로 하나씩 차단합니다.
배울 내용
- SMS 2단계 인증은 통신사가 전화번호를 공격자에게 넘겨줄 수 있기 때문에 가장 취약한 방식입니다. 인증 앱이나 하드웨어 키를 사용하십시오.
- 거래소 비밀번호를 재설정할 수 있는 이메일 계정이 거래소의 진짜 열쇠입니다. 최소한 거래소와 같은 수준으로 보호하십시오.
- 시간 지연이 적용된 출금 주소 화이트리스트는 계정 탈취를 전액 손실에서 대응 가능한 경보로 바꿔 줍니다.
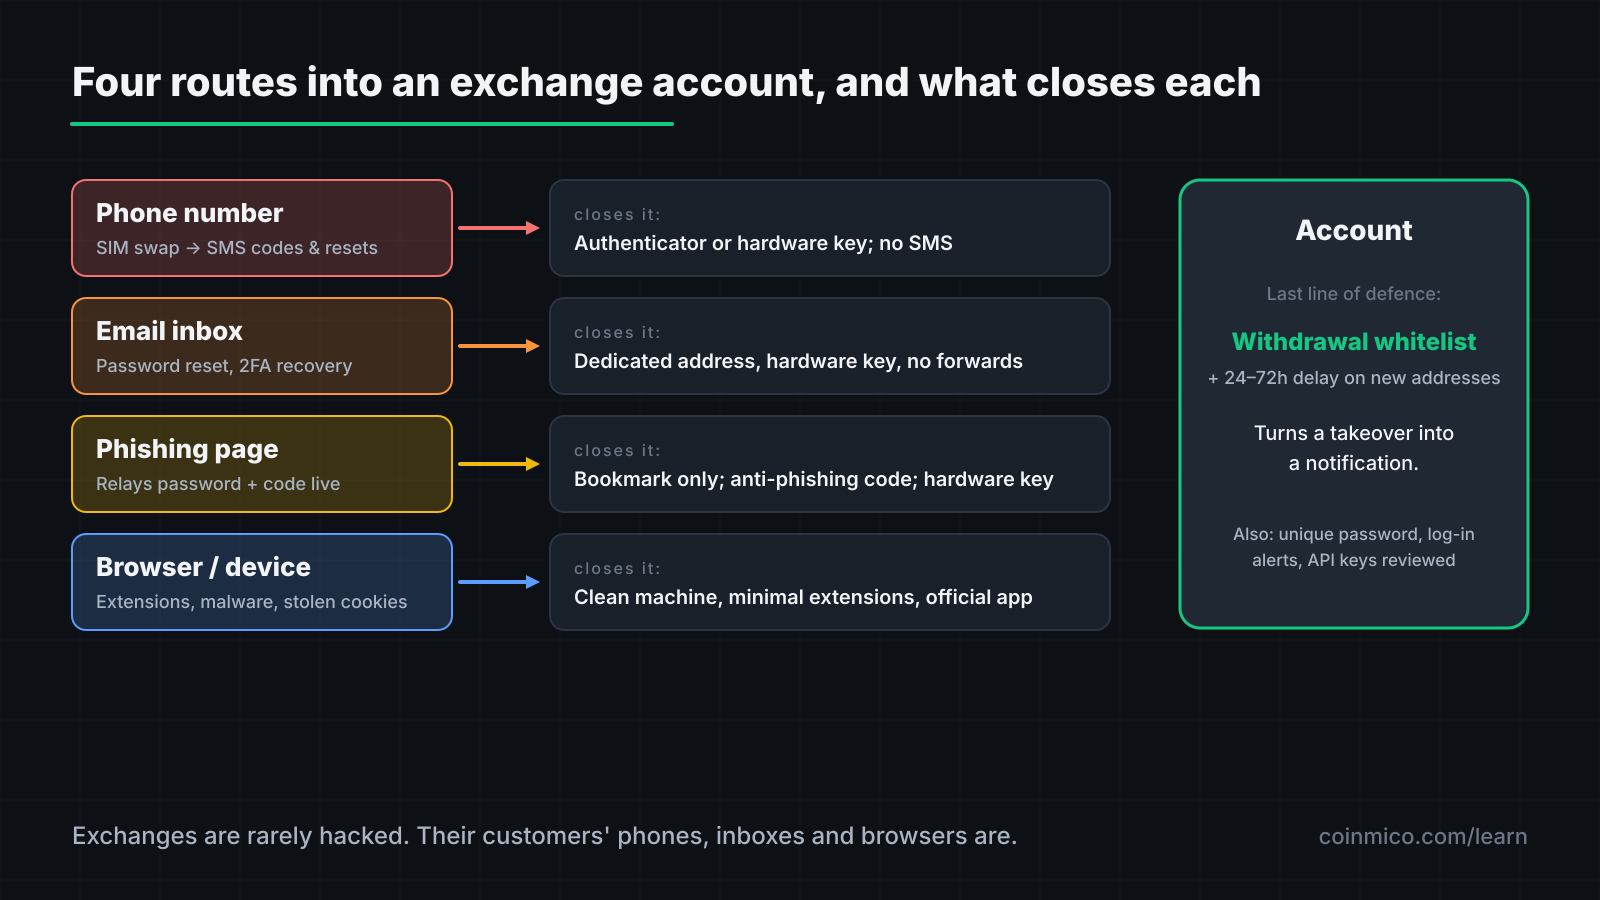
거래소는 강력하게 방어되는 표적입니다. 그 고객들은 그렇지 않습니다. 도난당한 거래소 잔고의 거의 전부는 고객이 통제하는 무언가 — 전화번호, 이메일 수신함, 브라우저 — 를 통해 고객 계정을 탈취하는 방식으로 도난당합니다. 각각에는 해결책이 있습니다.
경로 1: 전화번호
SIM 스와핑. 공격자가 당신의 이동통신사를 설득하거나 매수해 당신의 번호를 자신이 가진 SIM으로 옮깁니다. 거래소, 이메일, 비밀번호 재설정용 SMS 코드가 모두 이제 공격자의 전화로 도착합니다. 이는 암호화폐를 보유한 것으로 알려진 사람 누구에게나 일상적으로 가해지는 공격이며, SMS 2단계 인증을 완전히 무력화합니다.
해결책: 자금과 연결된 어떤 것에도 SMS를 2차 인증 수단으로 절대 사용하지 마십시오. 다음 중 하나를 사용하십시오.
- 인증 앱(TOTP): 번호로 전송되는 것이 아니라 기기에서 생성되는 코드입니다. 설정 시 앱의 시드를 백업해 두십시오. 그렇지 않으면 전화기가 고장 났을 때 스스로 잠기게 됩니다.
- 하드웨어 보안 키(FIDO2/패스키): 로그인 시 반드시 물리적으로 있어야 하는 키입니다. 진짜 도메인에만 응답하기 때문에 피싱에 면역입니다. 가장 강력한 선택지이며, 대부분의 대형 거래소가 지원합니다.
그다음 거래소가 허용하는 경우 계정 복구 수단에서 전화번호를 제거하고, 통신사에 번호 이동 방지 PIN을 설정하십시오.
경로 2: 이메일 수신함
거래소 비밀번호는 이메일로 재설정할 수 있습니다. 그래서 이메일 계정이 마스터 키가 됩니다. 이메일을 장악한 사람은 거래소 비밀번호를 재설정할 수 있고, "기기 분실" 절차를 통해 2차 인증까지 재설정하는 경우가 많습니다.
해결책:
- 거래소 전용으로 별도의 이메일 주소를 사용하고 다른 곳에는 절대 알려주지 마십시오. 그래야 무관한 사이트의 유출 사고에 등장하지 않습니다.
- 그 수신함을 SMS가 아닌 하드웨어 키나 인증 앱으로 보호하십시오.
- 이메일 전달 규칙을 꺼 두고, 직접 만들지 않은 규칙이 있는지 확인하십시오. 잠시 접근 권한을 얻은 공격자는 조용한 전달 규칙을 추가하고 떠납니다.
경로 3: 피싱
이메일, SMS, 텔레그램, 검색 엔진 광고 등으로 메시지가 도착하고, 거기에는 거래소와 똑같이 보이는 페이지로 가는 링크가 있습니다. 당신이 로그인합니다. 그 페이지는 비밀번호와, 실시간으로 2단계 인증 코드까지 진짜 거래소에 중계하고, 공격자는 안으로 들어갑니다.
피싱은 인증 앱을 무력화합니다. 당신이 가짜 페이지에 코드를 입력하기 때문입니다. 하드웨어 키는 무력화하지 못합니다. 키가 도메인을 확인하기 때문입니다.
해결책:
- 거래소에는 주소를 직접 입력하거나 북마크로 접근하십시오. 메시지 속 링크로는 절대 접근하지 말고, 검색 광고로도 절대 접근하지 마십시오. 공격자들은 거래소 이름으로 광고를 구매합니다.
- 대부분의 거래소가 제공하는 피싱 방지 코드를 설정하십시오. 당신이 고른 문구가 모든 진짜 이메일에 표시됩니다. 그것이 없는 메시지는 가짜입니다.
- "고객 지원"에서 먼저 연락해 오는 것은 모두 공격자라고 가정하십시오. 거래소는 채팅, 전화, DM을 먼저 시작하지 않습니다.
경로 4: 브라우저와 기기
악성 브라우저 확장 프로그램, 앱 스토어의 가짜 지갑 앱, 불법 복제 다운로드에서 온 정보 탈취 악성코드는 당신이 입력하는 내용을 읽고, 붙여 넣는 주소를 바꿔치고, 비밀번호 없이 공격자를 로그인시키는 세션 쿠키를 빼낼 수 있습니다.
해결책:
- 금융에 사용하는 기기를 깨끗하게 유지하십시오. 불법 복제 소프트웨어 없이, 확장 프로그램은 최소로, 운영체제는 최신 상태로.
- 확장 프로그램을 주기적으로 점검하고 알지 못하는 것은 제거하십시오.
- 공용 컴퓨터의 브라우저보다 거래소의 공식 모바일 앱을 우선 사용하십시오.
피해를 제한하는 설정
위의 모든 것을 갖추더라도 계정이 탈취될 수 있다고 가정하십시오. 두 가지 거래소 기능이 손실에 상한을 둡니다.
출금 주소 화이트리스트. 사전에 승인된 주소만 출금을 받을 수 있으며, 새 주소를 추가하면 이메일과 앱 알림과 함께 24~72시간의 지연이 발생합니다. 침입한 공격자는 당신이 경보를 보고 계정을 잠그기 전에 자신의 주소로 출금할 수 없습니다.
보안 변경 후 출금 한도와 쿨다운. 많은 거래소가 비밀번호나 2단계 인증 변경 후 24시간 동안 출금을 동결합니다. 이 기능을 켜 두십시오.
둘 다 활성화하십시오. 설정하는 그 한 번만 약간 불편할 뿐입니다.
비밀번호와 계정 자체
- 거래소마다 길고 무작위인 고유한 비밀번호를 비밀번호 관리자에 보관하십시오. 재사용된 비밀번호는 한 사이트의 유출이 다른 사이트를 여는 경로입니다.
- 로그인 알림을 켜서 새 기기나 새 국가에서의 접속이 경보를 발생시키게 하십시오.
- 활성 세션과 API 키를 가끔 검토하십시오. 공격자가 만든 출금 권한 API 키는 비밀번호를 바꿔도 살아남습니다.
- 특정 도구가 꼭 필요한 경우가 아니면 API 키에 출금 권한을 절대 부여하지 말고, 부여할 때는 IP로 제한하십시오.
설정 체크리스트
- 거래소에 하드웨어 키 또는 인증 앱 설정, SMS 제거.
- 거래소 전용 이메일, 같은 방식으로 보호, 전달 규칙 없음.
- 피싱 방지 코드 설정, 거래소 북마크, 메시지 속 링크 사용 금지.
- 출금 화이트리스트 활성화, 새 주소에 지연 적용.
- 관리자에 보관된 고유 비밀번호, 로그인 알림 활성화, API 키 검토.
한 시간의 설정으로 거래소 계정 손실의 거의 전부를 차지하는 경로들을 차단할 수 있습니다.
| 코인 | 가격 | 24h | 24시간 거래량 | 시가총액 |
|---|---|---|---|---|
 BitcoinBTC | $84,142.05 | 0.22% | $19.88B | $1.69T |
 EthereumETH | $2,694.26 | 0.26% | $8.62B | $328.9B |
 TetherUSDT | $0.9999 | 0.01% | $901.5M | $183.8B |
 BNBBNB | $775.89 | 0.30% | $449.5M | $103.3B |
 XRPXRP | $1.57 | 2.91% | $4.03B | $98.90B |
실전에서의 의미
- 전화번호와 이메일 수신함이 곧 계정입니다. 이것부터 보호하십시오.
- 하드웨어 키는 피싱이 이길 수 없는 유일한 2차 인증 수단입니다.
- 지연이 적용된 화이트리스트는 도난을 알림으로 바꿉니다.
이 트랙의 다음 강의
온체인에는 보호할 계정이 없습니다. 당신이 서명하는 트랜잭션만 있습니다. 마지막 강의는 자기 수탁 자금을 잃는 가장 흔한 단 하나의 방식, 즉 이해하지 못한 트랜잭션을 승인하는 것을 다룹니다.
이 글의 자산
 Bitcoin
여기의 모든 수치는 Coinmico가 인덱싱하는 거래소와 체인에서 직접 측정한 값입니다. 방법론을 참고하세요.