Seguridad de la cuenta en un exchange: cerrar las vías que los atacantes usan de verdad
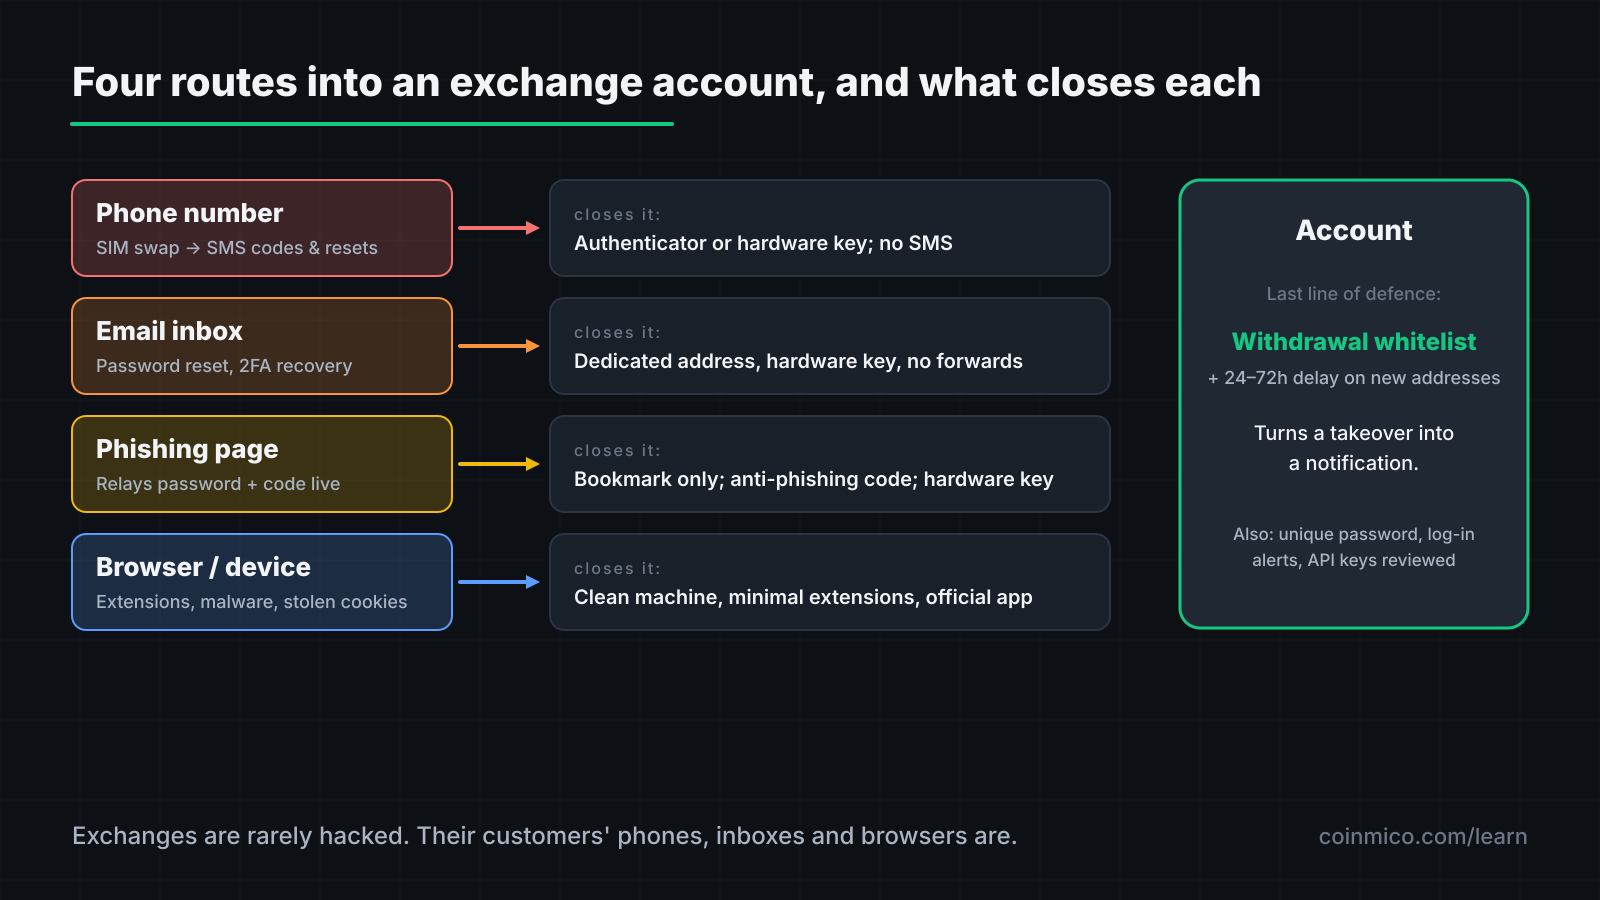
Las cuentas de exchange casi nunca se hackean a través del exchange. Se toman a través del correo, el número de teléfono y el navegador asociados a ellas. Esta lección cierra cada vía, por orden de frecuencia de uso.
Lo que aprenderás
- El segundo factor por SMS es la opción más débil porque el operador puede transferir un número de teléfono a un atacante. Usa una aplicación de autenticación o una llave de hardware.
- La cuenta de correo que puede restablecer la contraseña de tu exchange es la verdadera llave del exchange. Protégela al menos igual de bien.
- Las listas blancas de direcciones de retiro con retardo convierten la toma de una cuenta de una pérdida total en una alerta sobre la que puedes actuar.
Los exchanges son objetivos muy bien defendidos. Sus clientes no. Casi todo saldo robado de un exchange se roba tomando la cuenta del cliente a través de algo que el cliente controla: un número de teléfono, un buzón de correo, un navegador. Cada uno tiene solución.
Vía 1: el número de teléfono
SIM swap. Un atacante convence o soborna a tu operador móvil para trasladar tu número a una SIM que él tiene. Todos los códigos por SMS —del exchange, del correo, de los restablecimientos de contraseña— llegan ahora a su teléfono. Es un ataque rutinario contra cualquiera de quien se sepa que tiene cripto, y derrota por completo la autenticación de dos factores por SMS.
Solución: no uses nunca el SMS como segundo factor para nada conectado a tus fondos. Usa una de estas opciones:
- Aplicación de autenticación (TOTP): códigos generados en tu dispositivo, no enviados a tu número. Haz copia de las semillas de la aplicación al configurarlas, o te quedarás fuera cuando el teléfono se rompa.
- Llave de seguridad de hardware (FIDO2/passkey): una llave física que debe estar presente para iniciar sesión. Inmune al phishing porque solo responde al dominio auténtico. La opción más fuerte; la mayoría de los grandes exchanges la admite.
Después quita tu número de teléfono de la recuperación de la cuenta donde el exchange lo permita, y añade un PIN de portabilidad con tu operador.
Vía 2: el buzón de correo
La contraseña de tu exchange puede restablecerse por correo. Eso convierte la cuenta de correo en la llave maestra: quien la controle puede restablecer la contraseña del exchange, y a menudo también el segundo factor, mediante los flujos de "dispositivo perdido".
Solución:
- Usa una dirección de correo dedicada para exchanges, que no des en ningún otro sitio, para que no aparezca en las filtraciones de webs ajenas.
- Protege ese buzón con una llave de hardware o una aplicación de autenticación, no con SMS.
- Desactiva las reglas de reenvío de correo y revisa si hay alguna que no creaste tú; los atacantes que consiguen acceso breve añaden un reenvío silencioso y se marchan.
Vía 3: phishing
Llega un mensaje —correo, SMS, Telegram, un anuncio en un buscador— con un enlace a una página idéntica a la del exchange. Inicias sesión. La página retransmite tu contraseña y, en tiempo real, tu código de dos factores al exchange real, y el atacante entra.
El phishing derrota a las aplicaciones de autenticación, porque tecleas el código en la página falsa. No derrota a las llaves de hardware, porque la llave comprueba el dominio.
Solución:
- Llega al exchange escribiendo la dirección o desde un marcador. Nunca desde un enlace de un mensaje, y nunca desde un anuncio de búsqueda: los atacantes compran anuncios con nombres de exchanges.
- Configura el código antiphishing que ofrecen casi todos los exchanges: una frase elegida por ti que aparece en cada correo auténtico. Un mensaje sin ella es falso.
- Da por hecho que cualquier contacto no solicitado de "soporte" es un atacante. Los exchanges no inician chats, llamadas ni mensajes directos.
Vía 4: el navegador y el dispositivo
Las extensiones maliciosas, las aplicaciones falsas de monedero en las tiendas y el malware ladrón de información de una descarga pirata pueden leer lo que escribes, cambiar la dirección que pegas o robar cookies de sesión que dejan entrar al atacante sin contraseña.
Solución:
- Mantén limpia la máquina que usas para tus finanzas: sin software pirata, con las mínimas extensiones y el sistema operativo actualizado.
- Revisa las extensiones periódicamente y elimina las que no reconozcas.
- Prefiere la aplicación móvil oficial del exchange a un navegador en un ordenador compartido.
El ajuste que limita el daño
Incluso con todo lo anterior, supón que una cuenta puede ser tomada. Dos funciones del exchange limitan la pérdida:
Lista blanca de direcciones de retiro. Solo las direcciones aprobadas previamente pueden recibir retiros, y añadir una nueva activa un retardo —de 24 a 72 horas— con avisos por correo y en la aplicación. Un atacante que entre no puede retirar a su propia dirección antes de que veas la alerta y bloquees la cuenta.
Límites de retiro y periodos de espera tras cambios de seguridad. Muchos exchanges congelan los retiros durante 24 horas tras cambiar la contraseña o el 2FA. Déjalo activado.
Activa ambas. Resultan levemente incómodas exactamente una vez, cuando las configuras.
Contraseñas y la propia cuenta
- Una contraseña única por exchange, larga y aleatoria, guardada en un gestor de contraseñas. Las contraseñas reutilizadas son la forma en que la filtración de un sitio abre otro.
- Avisos de inicio de sesión activados, para que un dispositivo o país nuevo genere una alerta.
- Revisa de vez en cuando las sesiones activas y las claves de API. Una clave de API con permiso de retiro creada por un atacante sobrevive a un cambio de contraseña.
- No des nunca permiso de retiro a una clave de API salvo que una herramienta concreta lo necesite, y entonces restríngela por IP.
Lista de comprobación
- Llave de hardware o aplicación de autenticación en el exchange; SMS eliminado.
- Correo dedicado para exchanges, protegido igual, sin reglas de reenvío.
- Código antiphishing configurado; exchange en marcadores; ningún enlace desde mensajes.
- Lista blanca de retiros activada, con retardo para direcciones nuevas.
- Contraseña única en un gestor; alertas de inicio de sesión activas; claves de API revisadas.
Una hora de configuración cierra las vías que explican casi todas las pérdidas en cuentas de exchange.
| Moneda | Precio | 24h | Volumen 24 h | Capitalización |
|---|---|---|---|---|
 BitcoinBTC | $83,988.91 | 0.27% | $19.60B | $1.69T |
 EthereumETH | $2,690.74 | 0.22% | $8.51B | $328.5B |
 TetherUSDT | $0.9999 | 0.00% | $885.3M | $183.8B |
 BNBBNB | $775.48 | 0.31% | $445.0M | $103.3B |
 XRPXRP | $1.57 | 1.98% | $4.00B | $98.54B |
Qué significa esto en la práctica
- El número de teléfono y el buzón de correo son la cuenta. Protégelos primero.
- Una llave de hardware es el único segundo factor que el phishing no puede vencer.
- Una lista blanca con retardo convierte un robo en una notificación.
Siguiente en esta ruta
On-chain no hay cuenta que proteger, solo transacciones que firmas. La última lección trata de la forma más común de perder fondos en autocustodia: aprobar una transacción que no entendiste.
Activos de este artículo
 Bitcoin
Cada cifra de aquí la mide Coinmico en los mercados y cadenas que indexamos. Consulta nuestra metodología.