Bảo mật tài khoản sàn giao dịch: khép lại những lối mà kẻ tấn công thực sự sử dụng
Tài khoản sàn giao dịch hiếm khi bị hack thông qua chính sàn. Chúng bị chiếm đoạt qua email, số điện thoại và trình duyệt gắn với chúng. Bài học này khép lại từng lối một, theo thứ tự mức độ thường bị sử dụng.
Bạn sẽ học được gì
- Xác thực hai yếu tố qua SMS là lựa chọn yếu nhất vì nhà mạng có thể chuyển số điện thoại sang cho kẻ tấn công. Hãy dùng ứng dụng xác thực hoặc khóa bảo mật phần cứng.
- Tài khoản email có thể đặt lại mật khẩu sàn của bạn chính là chiếc chìa khóa thật của sàn. Hãy bảo mật nó ít nhất tốt như vậy.
- Danh sách trắng địa chỉ rút tiền kèm độ trễ thời gian biến một vụ chiếm tài khoản từ mất trắng thành một cảnh báo mà bạn có thể hành động.
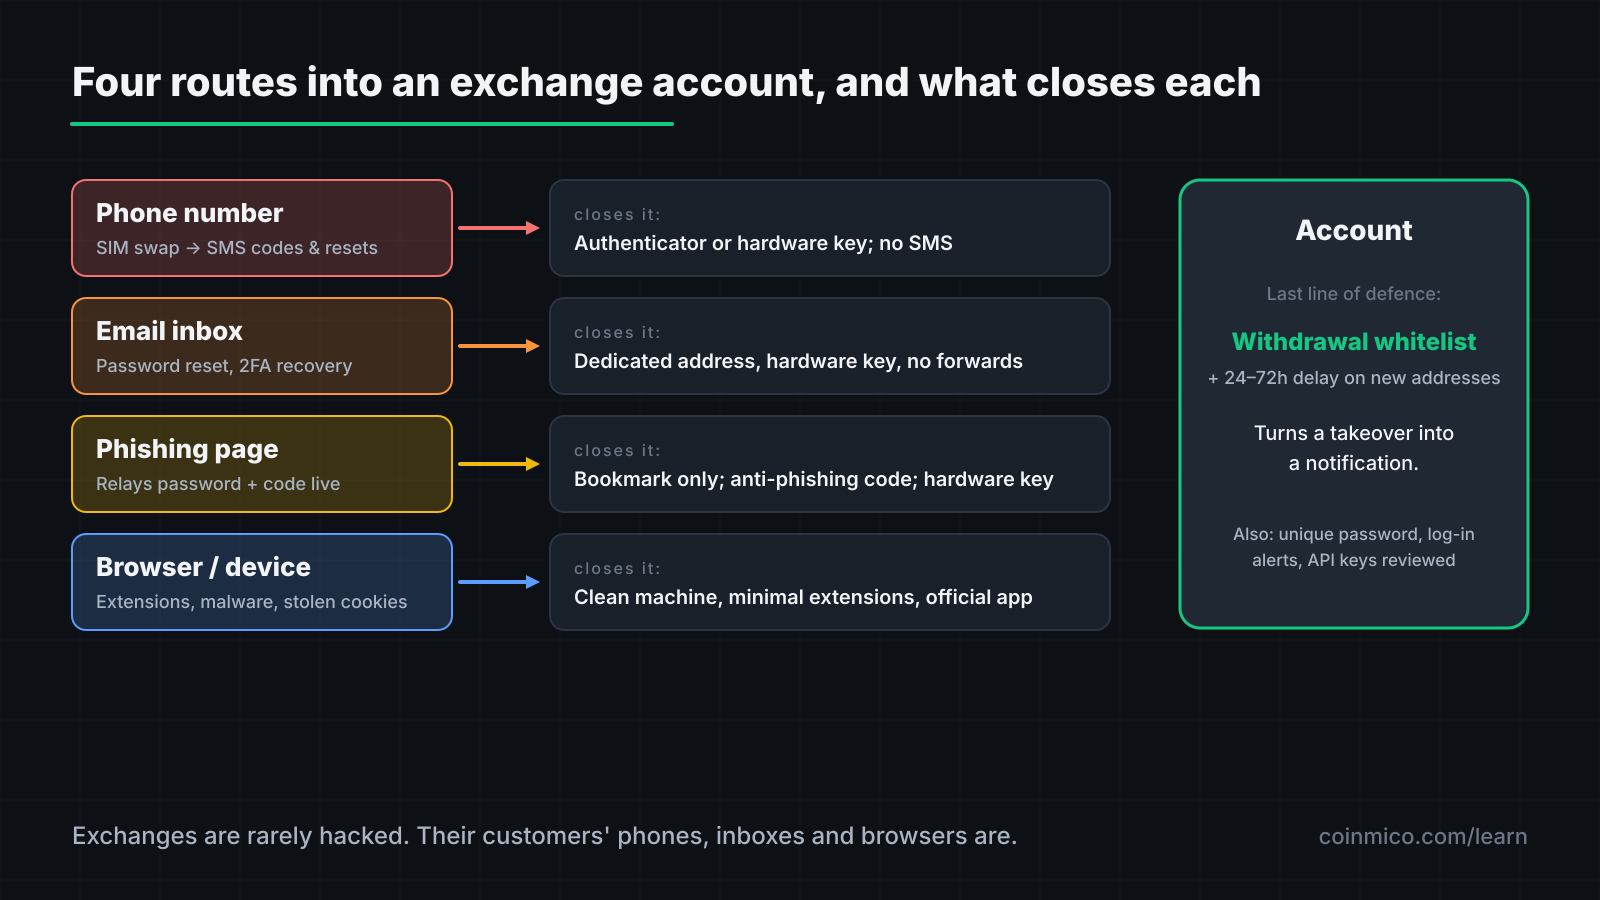
Sàn giao dịch là những mục tiêu được phòng thủ kiên cố. Khách hàng của họ thì không. Gần như mọi số dư trên sàn bị đánh cắp đều bị lấy bằng cách chiếm tài khoản khách hàng thông qua thứ gì đó do khách hàng kiểm soát: một số điện thoại, một hộp thư email, một trình duyệt. Mỗi lối đều có cách khắc phục.
Lối 1: số điện thoại
SIM swap. Kẻ tấn công thuyết phục hoặc mua chuộc nhà mạng của bạn để chuyển số của bạn sang một SIM mà chúng nắm giữ. Mọi mã SMS — cho sàn, cho email, cho việc đặt lại mật khẩu — giờ đây đến điện thoại của chúng. Đây là kiểu tấn công thường lệ nhắm vào bất kỳ ai được biết là nắm giữ crypto, và nó đánh bại hoàn toàn xác thực hai yếu tố qua SMS.
Cách khắc phục: không bao giờ dùng SMS làm yếu tố thứ hai cho bất cứ thứ gì liên quan đến tiền của bạn. Hãy dùng một trong hai:
- Ứng dụng xác thực (TOTP): mã được tạo trên thiết bị của bạn, không gửi tới số điện thoại. Hãy sao lưu các seed của ứng dụng khi thiết lập, nếu không bạn sẽ tự khóa mình ra ngoài khi điện thoại hỏng.
- Khóa bảo mật phần cứng (FIDO2/passkey): một chiếc khóa vật lý phải hiện diện để đăng nhập. Miễn nhiễm với phishing vì nó chỉ phản hồi với tên miền thật. Đây là lựa chọn mạnh nhất; hầu hết các sàn lớn đều hỗ trợ.
Sau đó hãy gỡ số điện thoại khỏi phần khôi phục tài khoản ở những nơi sàn cho phép, và đặt mã PIN chống chuyển số với nhà mạng.
Lối 2: hộp thư email
Mật khẩu sàn của bạn có thể được đặt lại qua email. Điều đó khiến tài khoản email trở thành chìa khóa chủ: ai kiểm soát nó có thể đặt lại mật khẩu sàn, và thường cả yếu tố thứ hai nữa, thông qua các quy trình "mất thiết bị".
Cách khắc phục:
- Dùng một địa chỉ email riêng cho các sàn, không bao giờ cung cấp ở nơi khác, để nó không xuất hiện trong các vụ lộ dữ liệu của những trang không liên quan.
- Bảo mật hộp thư đó bằng khóa phần cứng hoặc ứng dụng xác thực — không phải SMS.
- Tắt các quy tắc chuyển tiếp email và kiểm tra những quy tắc bạn không tạo; kẻ tấn công chiếm được quyền truy cập trong chốc lát sẽ thêm một lệnh chuyển tiếp âm thầm rồi rời đi.
Lối 3: phishing
Một tin nhắn đến — email, SMS, Telegram, một quảng cáo trên công cụ tìm kiếm — với liên kết tới một trang trông giống hệt sàn giao dịch. Bạn đăng nhập. Trang đó chuyển tiếp mật khẩu của bạn và, theo thời gian thực, mã hai yếu tố của bạn tới sàn thật, và kẻ tấn công đã vào được.
Phishing đánh bại ứng dụng xác thực, vì bạn tự gõ mã vào trang giả. Nó không đánh bại được khóa phần cứng, vì khóa kiểm tra tên miền.
Cách khắc phục:
- Truy cập sàn bằng cách gõ địa chỉ hoặc qua dấu trang. Không bao giờ từ liên kết trong tin nhắn, và không bao giờ từ quảng cáo tìm kiếm — kẻ tấn công mua quảng cáo cho tên các sàn.
- Thiết lập mã chống phishing mà hầu hết các sàn cung cấp: một cụm từ bạn chọn sẽ xuất hiện trong mọi email thật. Một thư không có nó là giả.
- Hãy coi mọi liên hệ không mong đợi từ "bộ phận hỗ trợ" là kẻ tấn công. Sàn giao dịch không chủ động nhắn tin, gọi điện hay gửi tin nhắn riêng.
Lối 4: trình duyệt và thiết bị
Tiện ích mở rộng trình duyệt độc hại, ứng dụng ví giả trên các cửa hàng ứng dụng, và phần mềm đánh cắp thông tin từ một bản tải lậu có thể đọc những gì bạn gõ, đổi địa chỉ bạn dán, hoặc lấy cookie phiên để đăng nhập cho kẻ tấn công mà không cần mật khẩu.
Cách khắc phục:
- Giữ cho chiếc máy bạn dùng cho tài chính sạch sẽ: không phần mềm lậu, tối thiểu tiện ích mở rộng, hệ điều hành được cập nhật.
- Kiểm tra tiện ích mở rộng định kỳ và gỡ bất kỳ cái nào bạn không nhận ra.
- Ưu tiên ứng dụng di động chính thức của sàn hơn trình duyệt trên máy tính dùng chung.
Thiết lập giới hạn thiệt hại
Ngay cả với mọi thứ ở trên, hãy giả định rằng một tài khoản vẫn có thể bị chiếm. Hai tính năng của sàn giúp giới hạn tổn thất:
Danh sách trắng địa chỉ rút tiền. Chỉ những địa chỉ đã được phê duyệt trước mới có thể nhận tiền rút, và việc thêm địa chỉ mới sẽ kích hoạt một độ trễ — 24 đến 72 giờ — kèm thông báo qua email và ứng dụng. Kẻ tấn công xâm nhập được không thể rút tiền về địa chỉ của chúng trước khi bạn thấy cảnh báo và khóa tài khoản.
Giới hạn rút tiền và thời gian chờ sau khi thay đổi bảo mật. Nhiều sàn đóng băng rút tiền trong 24 giờ sau khi đổi mật khẩu hoặc 2FA. Hãy giữ tính năng đó bật.
Hãy bật cả hai. Chúng chỉ gây bất tiện nhẹ đúng một lần, khi bạn thiết lập.
Mật khẩu và bản thân tài khoản
- Một mật khẩu duy nhất cho mỗi sàn, dài và ngẫu nhiên, lưu trong trình quản lý mật khẩu. Mật khẩu dùng lại là cách vụ lộ dữ liệu của một trang mở cửa cho trang khác.
- Bật thông báo đăng nhập, để một thiết bị hoặc quốc gia mới sẽ tạo ra cảnh báo.
- Thỉnh thoảng xem lại các phiên đang hoạt động và khóa API. Một khóa API có quyền rút tiền do kẻ tấn công tạo ra vẫn tồn tại sau khi đổi mật khẩu.
- Không bao giờ cấp quyền rút tiền cho khóa API trừ khi một công cụ cụ thể cần nó, và khi đó hãy giới hạn theo IP.
Danh sách kiểm tra thiết lập
- Khóa phần cứng hoặc ứng dụng xác thực trên sàn; đã gỡ SMS.
- Email riêng cho các sàn, bản thân nó được bảo vệ theo cách tương tự, không có quy tắc chuyển tiếp.
- Đã đặt mã chống phishing; đã đánh dấu trang sàn; không dùng liên kết từ tin nhắn.
- Đã bật danh sách trắng rút tiền, kèm độ trễ cho địa chỉ mới.
- Mật khẩu duy nhất trong trình quản lý; đã bật cảnh báo đăng nhập; đã xem lại khóa API.
Một giờ thiết lập khép lại những lối chiếm gần như toàn bộ tổn thất tài khoản sàn.
| Đồng coin | Giá | 24h | KL 24h | Vốn hóa |
|---|---|---|---|---|
 BitcoinBTC | $83,709.39 | 0.80% | $19.89B | $1.68T |
 EthereumETH | $2,678.36 | 0.40% | $8.60B | $327.0B |
 TetherUSDT | $0.9999 | 0.03% | $893.6M | $183.8B |
 BNBBNB | $772.19 | 0.96% | $449.4M | $102.8B |
 XRPXRP | $1.55 | 1.28% | $4.02B | $97.76B |
Điều này có nghĩa gì trong thực tế
- Số điện thoại và hộp thư email chính là tài khoản. Hãy bảo mật chúng trước.
- Khóa phần cứng là yếu tố thứ hai duy nhất mà phishing không thể đánh bại.
- Danh sách trắng kèm độ trễ biến vụ trộm thành một thông báo.
Tiếp theo trong lộ trình này
Trên chuỗi, không có tài khoản nào để bảo mật — chỉ có những giao dịch bạn ký. Bài học cuối nói về cách phổ biến nhất khiến tiền tự lưu ký bị mất: phê duyệt một giao dịch mà bạn không hiểu.
Tài sản trong bài
 Bitcoin
Mọi số liệu ở đây đều do Coinmico đo trên các sàn và chuỗi chúng tôi lập chỉ mục. Xem phương pháp của chúng tôi.