Keamanan akun bursa: menutup jalur yang benar-benar dipakai penyerang
Akun bursa jarang diretas lewat bursanya. Mereka diambil alih lewat email, nomor telepon, dan peramban yang tertaut padanya. Pelajaran ini menutup setiap jalur, berurutan menurut seberapa sering dipakai.
Yang akan Anda pelajari
- Two-factor lewat SMS adalah opsi terlemah karena nomor telepon bisa dipindahkan ke penyerang oleh operator. Gunakan aplikasi authenticator atau kunci perangkat keras.
- Akun email yang bisa mereset kata sandi bursa Anda adalah kunci sesungguhnya ke bursa itu. Amankan setidaknya sama baiknya.
- Daftar putih alamat penarikan dengan jeda waktu mengubah pengambilalihan akun dari kerugian total menjadi peringatan yang masih bisa Anda tindaklanjuti.
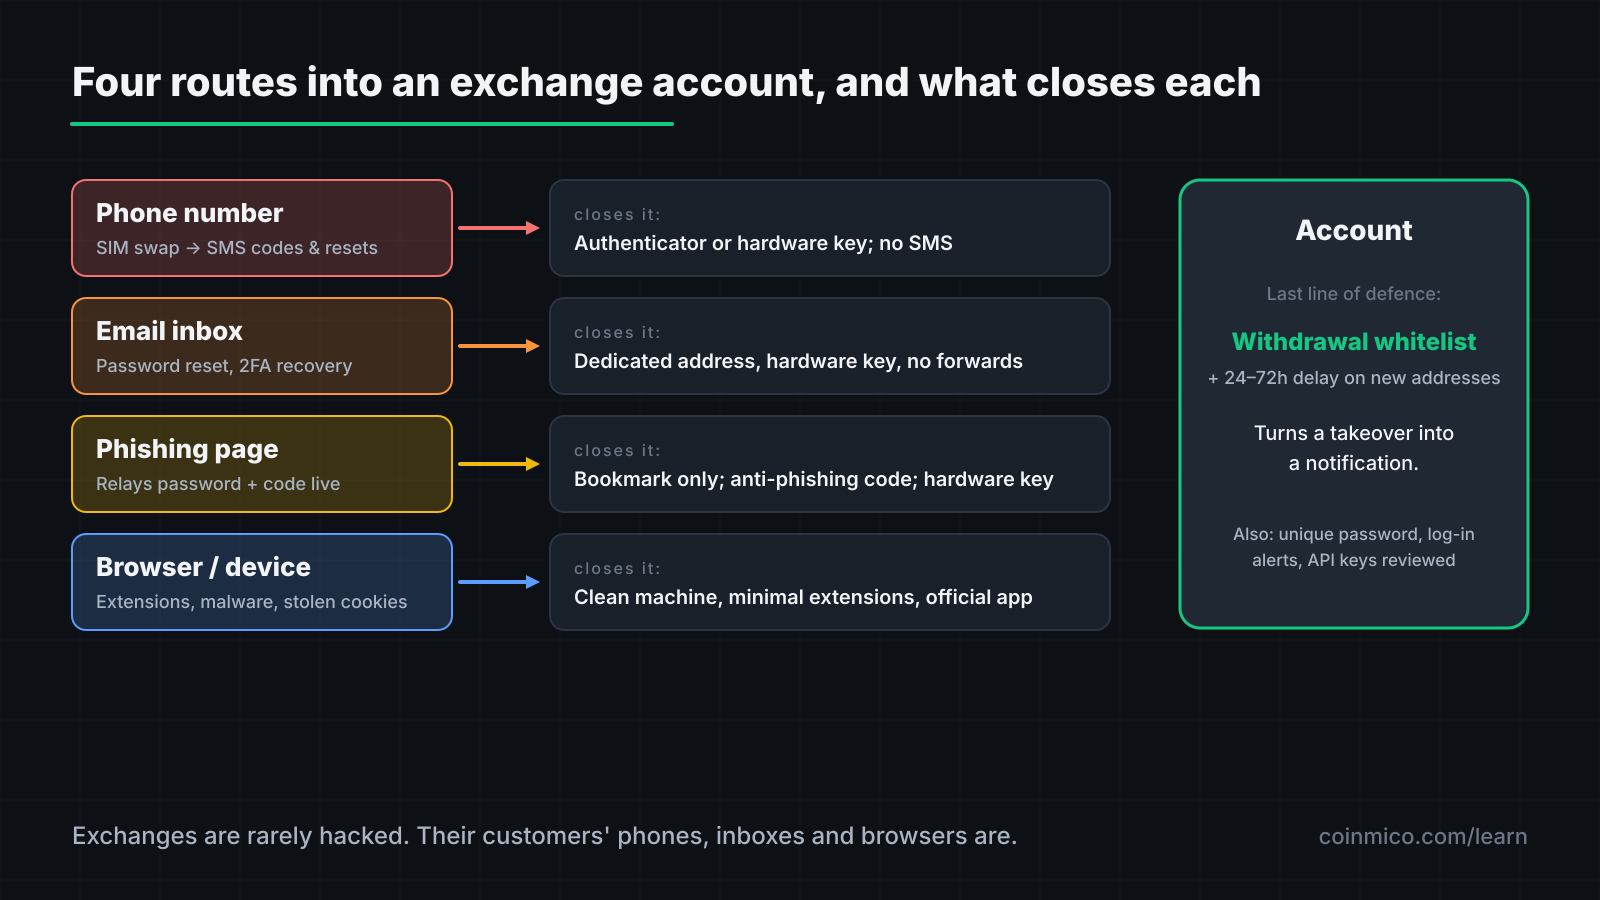
Bursa adalah target yang dijaga ketat. Pelanggannya tidak. Hampir setiap saldo bursa yang dicuri diambil dengan menguasai akun pelanggan lewat sesuatu yang dikendalikan pelanggan: nomor telepon, kotak masuk email, peramban. Masing-masing ada solusinya.
Jalur 1: nomor telepon
SIM swap. Penyerang membujuk atau menyuap operator seluler Anda untuk memindahkan nomor Anda ke SIM milik mereka. Setiap kode SMS — untuk bursa, untuk email Anda, untuk reset kata sandi — kini tiba di ponsel mereka. Ini serangan rutin terhadap siapa pun yang diketahui memegang kripto, dan ia mengalahkan autentikasi dua faktor berbasis SMS sepenuhnya.
Solusi: jangan pernah pakai SMS sebagai faktor kedua untuk apa pun yang terhubung ke dana Anda. Gunakan salah satu dari:
- Aplikasi authenticator (TOTP): kode dibuat di perangkat Anda, bukan dikirim ke nomor Anda. Cadangkan seed aplikasi itu saat menyiapkannya, atau Anda terkunci sendiri ketika ponselnya rusak.
- Kunci keamanan perangkat keras (FIDO2/passkey): kunci fisik yang harus ada untuk masuk. Kebal phishing karena hanya merespons domain asli. Opsi terkuat; sebagian besar bursa besar mendukungnya.
Lalu hapus nomor telepon Anda dari pemulihan akun jika bursanya mengizinkan, dan tambahkan PIN port-out di operator Anda.
Jalur 2: kotak masuk email
Kata sandi bursa Anda bisa direset lewat email. Itu menjadikan akun email sebagai kunci induk: siapa pun yang menguasainya bisa mereset kata sandi bursa, dan sering kali faktor keduanya juga, lewat alur "perangkat hilang".
Solusi:
- Gunakan alamat email khusus untuk bursa, tidak pernah dibagikan di tempat lain, agar tidak muncul dalam kebocoran situs yang tak berhubungan.
- Amankan kotak masuk itu dengan kunci perangkat keras atau aplikasi authenticator — bukan SMS.
- Matikan aturan penerusan email dan periksa apakah ada yang bukan Anda buat; penyerang yang sempat masuk menambahkan penerusan diam-diam lalu pergi.
Jalur 3: phishing
Sebuah pesan datang — email, SMS, Telegram, iklan mesin pencari — dengan tautan ke halaman yang tampak persis seperti bursanya. Anda masuk. Halaman itu meneruskan kata sandi Anda dan, secara waktu nyata, kode dua faktor Anda ke bursa asli, dan penyerangnya masuk.
Phishing mengalahkan aplikasi authenticator, karena Anda mengetik kodenya di halaman palsu. Ia tidak mengalahkan kunci perangkat keras, karena kuncinya memeriksa domain.
Solusi:
- Capai bursa dengan mengetik alamatnya atau lewat markah buku. Jangan pernah dari tautan dalam pesan, dan jangan pernah dari iklan pencarian — penyerang membeli iklan untuk nama bursa.
- Atur kode antiphishing yang ditawarkan sebagian besar bursa: frasa pilihan Anda yang muncul di setiap email asli. Pesan tanpa itu adalah palsu.
- Anggap setiap kontak tak diminta dari "dukungan" sebagai penyerang. Bursa tidak memulai obrolan, telepon, atau DM.
Jalur 4: peramban dan perangkat
Ekstensi peramban jahat, aplikasi dompet palsu di toko aplikasi, dan malware pencuri info dari unduhan bajakan bisa membaca apa yang Anda ketik, menukar alamat yang Anda tempel, atau mencuri cookie sesi yang memasukkan penyerang tanpa kata sandi.
Solusi:
- Jaga agar mesin yang Anda pakai untuk keuangan tetap bersih: tanpa perangkat lunak bajakan, ekstensi seminimal mungkin, sistem operasi diperbarui.
- Periksa ekstensi secara berkala dan hapus yang tidak Anda kenali.
- Lebih baik pakai aplikasi seluler resmi bursa daripada peramban di komputer bersama.
Pengaturan yang membatasi kerusakan
Bahkan dengan semua hal di atas, anggaplah akun bisa diambil alih. Dua fitur bursa membatasi kerugian:
Daftar putih alamat penarikan. Hanya alamat yang sudah disetujui sebelumnya yang bisa menerima penarikan, dan menambahkan alamat baru memicu jeda — 24 sampai 72 jam — dengan notifikasi email dan aplikasi. Penyerang yang berhasil masuk tidak bisa menarik ke alamatnya sendiri sebelum Anda melihat peringatannya dan mengunci akun.
Batas penarikan dan masa tunggu setelah perubahan keamanan. Banyak bursa membekukan penarikan 24 jam setelah kata sandi atau 2FA diubah. Biarkan itu aktif.
Aktifkan keduanya. Mereka merepotkan sedikit tepat satu kali, saat Anda menyiapkannya.
Kata sandi dan akunnya sendiri
- Kata sandi unik per bursa, panjang dan acak, disimpan di pengelola kata sandi. Kata sandi yang dipakai ulang adalah cara kebocoran satu situs membuka situs lain.
- Notifikasi login aktif, sehingga perangkat atau negara baru menghasilkan peringatan.
- Tinjau sesi aktif dan kunci API sesekali. Kunci API dengan izin penarikan yang dibuat penyerang tetap hidup setelah kata sandi diubah.
- Jangan pernah memberi kunci API izin penarikan kecuali ada alat khusus yang membutuhkannya, dan kalau begitu batasi dengan IP.
Daftar periksa penyiapan
- Kunci perangkat keras atau aplikasi authenticator di bursa; SMS dihapus.
- Email khusus untuk bursa, dilindungi dengan cara yang sama, tanpa aturan penerusan.
- Kode antiphishing diatur; bursa ditandai di markah buku; tidak ada tautan dari pesan.
- Daftar putih penarikan aktif, dengan jeda untuk alamat baru.
- Kata sandi unik di pengelola; peringatan login aktif; kunci API ditinjau.
Satu jam penyiapan menutup jalur yang menjelaskan hampir semua kerugian akun bursa.
| Koin | Harga | 24h | Volume 24 jam | Kapitalisasi pasar |
|---|---|---|---|---|
 BitcoinBTC | $84,011.40 | 0.09% | $16.05B | $1.69T |
 EthereumETH | $2,689.39 | 0.57% | $7.16B | $328.3B |
 TetherUSDT | $0.9999 | 0.01% | $762.9M | $183.8B |
 BNBBNB | $773.59 | 0.05% | $369.5M | $103.0B |
 XRPXRP | $1.55 | 1.21% | $3.64B | $97.64B |
Apa artinya dalam praktik
- Nomor telepon dan kotak masuk email adalah akunnya. Amankan keduanya lebih dulu.
- Kunci perangkat keras adalah satu-satunya faktor kedua yang tak bisa dikalahkan phishing.
- Daftar putih dengan jeda mengubah pencurian menjadi sekadar notifikasi.
Berikutnya di jalur ini
Di on-chain tidak ada akun yang perlu diamankan — hanya transaksi yang Anda tandatangani. Pelajaran terakhir membahas cara paling umum dana self-custody hilang: menyetujui transaksi yang tidak Anda pahami.
Aset dalam tulisan ini
 Bitcoin
Setiap angka di sini diukur oleh Coinmico di seluruh bursa dan chain yang kami indeks. Lihat metodologi kami.